Domain eupc.de kaufen?
Wir ziehen mit dem Projekt
eupc.de um.
Sind Sie am Kauf der Domain
eupc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain eupc.de kaufen?
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **
Ähnliche Suchbegriffe für Schwachstellenanalyse
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse:

-
Was sind die typischen Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können?
Typische Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können, sind unzureichende Sicherheitsrichtlinien, veraltete Software oder Hardware sowie mangelnde Schulungen der Mitarbeiter im Umgang mit IT-Sicherheit. Zudem können unsichere Passwörter, fehlende Backups oder unzureichende Firewall-Einstellungen als Schwachstellen identifiziert werden. Darüber hinaus können auch fehlende Updates, ungeschützte Schnittstellen oder unzureichende Zugriffskontrollen als potenzielle Schwachstellen erkannt werden. **
-
Wie kann eine Schwachstellenanalyse dabei helfen, die Sicherheit und Effizienz eines Systems zu verbessern?
Eine Schwachstellenanalyse identifiziert potenzielle Sicherheitslücken im System, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitsrisiken minimiert und die Integrität des Systems gewährleistet werden. Zudem ermöglicht die Analyse eine Optimierung der Prozesse und Ressourcennutzung, um die Effizienz des Systems zu steigern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse:
-
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
-
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **
-
Was sind die typischen Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können?
Typische Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können, sind unzureichende Sicherheitsrichtlinien, veraltete Software oder Hardware sowie mangelnde Schulungen der Mitarbeiter im Umgang mit IT-Sicherheit. Zudem können unsichere Passwörter, fehlende Backups oder unzureichende Firewall-Einstellungen als Schwachstellen identifiziert werden. Darüber hinaus können auch fehlende Updates, ungeschützte Schnittstellen oder unzureichende Zugriffskontrollen als potenzielle Schwachstellen erkannt werden. **
-
Wie kann eine Schwachstellenanalyse dabei helfen, die Sicherheit und Effizienz eines Systems zu verbessern?
Eine Schwachstellenanalyse identifiziert potenzielle Sicherheitslücken im System, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitsrisiken minimiert und die Integrität des Systems gewährleistet werden. Zudem ermöglicht die Analyse eine Optimierung der Prozesse und Ressourcennutzung, um die Effizienz des Systems zu steigern. **
Ähnliche Suchbegriffe für Schwachstellenanalyse
-
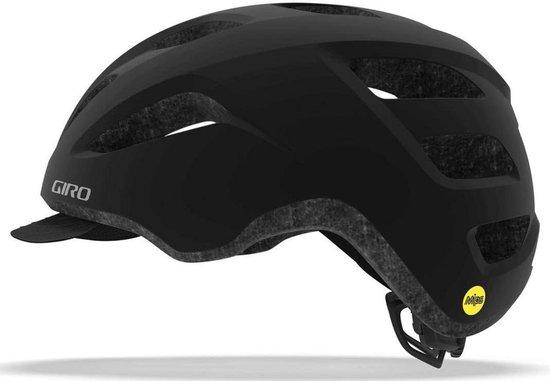
Leichter Damenfahrradhelm mit MIPS-Technologie für Komfort und SicherheitDer Fahrradhelm für Damen bietet eine bequeme Passform mit guter Abdeckung und ausgezeichneter Belüftung und eignet sich für nahezu jede Fahrt. Der Helm ist mit einer In-Mold-Konstruktion gefertigt, um das Gewicht zu reduzieren und die Haltbarkeit für den täglichen Gebrauch zu erhöhen. Das Roc Loc Sport MIPS-Verstellungssystem ermöglicht eine einfache und schnelle Anpassung durch Drehen eines Drehknopfes. Dieses System ist nahtlos in das Multi-Directional Impact Protection System (MIPS) integriert, das Energie ableiten und bei bestimmten Stößen zusätzlichen Schutz bieten kann. Diese Vielseitigkeit macht den Helm ideal für Fahrten im Gelände, auf Singletrails oder in der Stadt.340,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.